Noticias B
Peligro: hackearon 300 mil cuentas de Mercado Libre y Mercado Pago
La empresa confirmó que hubo un acceso no autorizado.
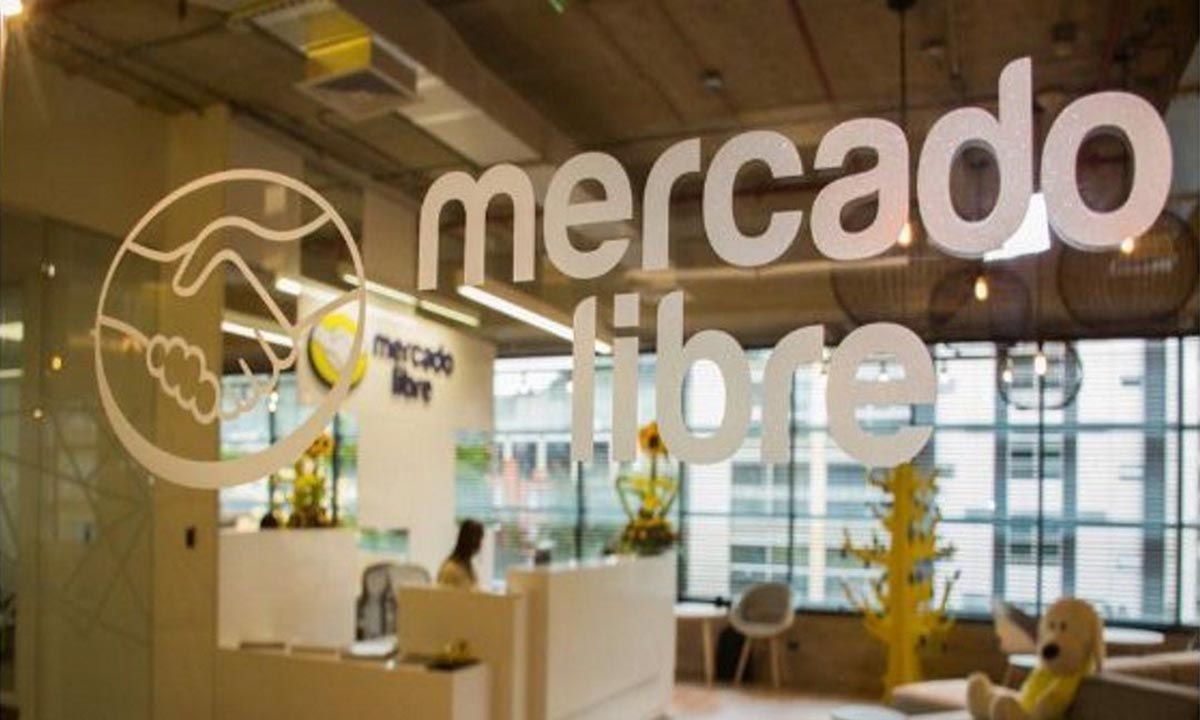
El grupo de ciberdelincuentes "Lapsus" asegura haber robado información sensible de Mercado Libre y Mercado Pago. La empresa emitió un comunicado en el que confirmó que a partir de un logueo no autorizado "se accedió a los datos de aproximadamente 300 mil usuarios", del total de 140 millones que tienen entre ambas plataformas.
Los rumores de un posible hackeo comenzaron a circular el domingo por la noche. Lapsus subió a su canal de difusión una encuesta donde les pedía a los miembros que votaran sobre su próxima víctima. En la lista estaba Vodafone, Impresa, Mercado Libre y Mercado Pago.
Este lunes por la tarde Mercado Libre confirmó que hubo un acceso no autorizado: "Recientemente hemos detectado que parte del código fuente de Mercado Libre, Inc. ha sido objeto de acceso no autorizado. Hemos activado nuestros protocolos de seguridad y estamos realizando un análisis exhaustivo", aseguraron.
La forma que tienen de operar estos grupos de cibercriminales es con extorsiones mediante ransomware: un tipo de virus que bloquea la información del usuario y pide un rescate en dinero a cambio, como sucedió con Migraciones en 2020 y el acceso no autorizado del Renaper en 2021.
La empresa, que cotiza en Wall Street, emitió el siguiente comunicado para la prensa el lunes cerca de las 18 horas:
Recientemente hemos detectado que parte del código fuente de Mercado Libre, Inc. ha sido objeto de acceso no autorizado. Hemos activado nuestros protocolos de seguridad y estamos realizando un análisis exhaustivo.
Aunque se accedió a los datos de aproximadamente 300.000 usuarios (de casi 140 millones de usuarios activos únicos), hasta el momento -y según nuestro análisis inicial- no hemos encontrado ninguna evidencia de que nuestros sistemas de infraestructura se hayan visto comprometidos o que se hayan obtenido contraseñas de usuarios, balances de cuenta, inversiones, información financiera o de tarjetas de pago. Estamos tomando medidas estrictas para evitar nuevos incidentes.
Además, publicó la información en su reporte a inversores.
Las filtraciones de datos suelen afectar la reputación de las compañías. Sin embargo, hay que recordar que desde Yahoo hasta Microsoft, pasando por Facebook, casi ninguna quedó exenta de delitos informáticos por parte de ciberdelincuentes.
Lapsus estuvo recientemente en las noticias por filtrar datos de Samsung. El viernes pasado subieron un archivo dividido en tres partes con datos de la compañía surcoreana, que se podía descargar mediante un torrent.
En cuanto a Mercado Libre, se pudo saber que la empresa trabaja con los afectados para reforzar los consejos de seguridad de las cuentas, como el doble factor de autenticación.
Fuente: Clarín




Belgrano dio el golpe en Avellaneda y profundizó la crisis de Racing

Telemarketer endemoniada

Regional Amateur: Huracán inició la segunda ronda con un triunfo

Ruta 249: un matrimonio volcó con su camioneta tras intentar esquivar a unos perros

San Lorenzo le ganó a Riestra 1-0 y cortó la mala racha
-
 Noticias A18 horas ago
Dos detenidos por intentar asaltar a una joven con un cuchillo en plena calle
-
 Destacada C14 horas ago
Tensión en la Terminal: un chofer que debía llevar a egresados dio positivo en alcoholemia
-

 Noticias B17 horas ago
Violento incidente en un bowling: dañaron una vidriera y un empleado resultó herido
-

 Informes Especiales18 horas ago
Cuál es la tecnología que podría "romper" Internet
-

 Uncategorized18 horas ago
Federal A: Olimpo juega la ida de las semis y Villa Mitre inicia la Reválida
-

 Deportes11 horas ago
Liga del Sur: Olimpo venció a Rosario y sigue firme en lo más alto
-

 Noticias B16 horas ago
El papa León XIV será operado de un pulmón antes de su visita a la Argentina
-
 Deportes8 horas ago
Olimpo empató el partido de ida de las semis en el Carminatti